Domain frühstücks-service.de kaufen?
Wir ziehen mit dem Projekt
frühstücks-service.de um.
Sind Sie am Kauf der Domain
frühstücks-service.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain frühstücks-service.de kaufen?
Wie funktioniert der API-Cloud-Service?
Der API-Cloud-Service ermöglicht es Entwicklern, ihre Anwendungen mit externen APIs zu verbinden, um zusätzliche Funktionen und Daten zu nutzen. Die APIs werden in der Cloud gehostet und können über standardisierte Protokolle wie HTTP oder REST abgerufen werden. Entwickler können die APIs in ihre Anwendungen integrieren, indem sie die entsprechenden Endpunkte aufrufen und die erforderlichen Parameter übergeben. **
Welcher Cloud-Service ist am besten?
Es ist schwer zu sagen, welcher Cloud-Service der beste ist, da es auf die individuellen Bedürfnisse und Anforderungen des Nutzers ankommt. Einige der bekanntesten Cloud-Services sind Amazon Web Services (AWS), Microsoft Azure und Google Cloud Platform. Jeder dieser Anbieter hat seine eigenen Stärken und Schwächen, daher ist es wichtig, die spezifischen Funktionen und Preise zu vergleichen, um den besten Service für die jeweiligen Anforderungen zu finden. Letztendlich hängt die Wahl des besten Cloud-Services von den individuellen Bedürfnissen und Prioritäten ab. **
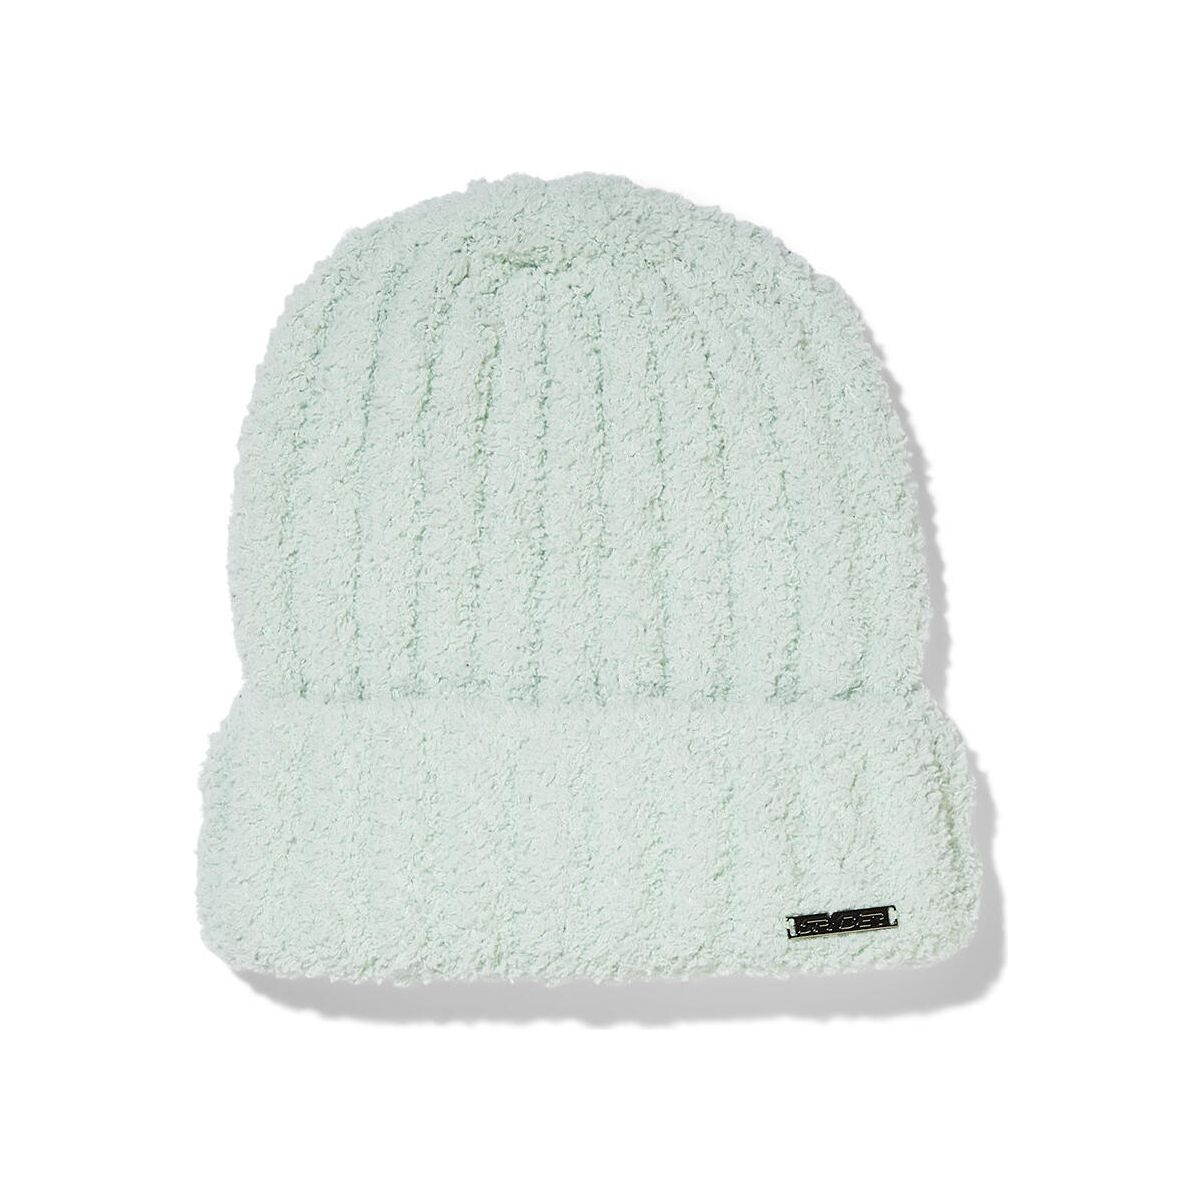

Ähnliche Suchbegriffe für Spyder-Cloud-Knit-Hat
Top-Angebote
Produkte zum Begriff Spyder-Cloud-Knit-Hat:
-
Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs)Red Hat Advanced Cluster Security Cloud Service – Kubernetes-Sicherheit für moderne Container-Umgebungen Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine professionelle Subskriptionslösung für Unternehmen, die Kubernetes- und OpenShift-Umgebungen transparenter überwachen, Sicherheitsrisiken besser bewerten und containerisierte Anwendungen strukturierter absichern möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erwerben Sie eine offizielle Red Hat Subskription für den Einsatz moderner Kubernetes-Sicherheitsfunktionen in geschäftskritischen IT-Umgebungen. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Lösungen für Container-Plattformen, Cloud-Sicherheit oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Nutzungsdauer. Die Lösung richtet sich an IT-Sicherheitsabteilungen, DevOps-Teams, Plattformverantwortliche und Unternehmen, die containerisierte Anwendungen in Kubernetes-Umgebungen betreiben. Red Hat Advanced Cluster Security Cloud Service unterstützt dabei, Sicherheitskontrollen näher an Entwicklungs-, Bereitstellungs- und Betriebsprozesse heranzuführen. Dadurch eignet sich die Lösung besonders für Organisationen, die Container-Sicherheit nicht isoliert betrachten, sondern als festen Bestandteil moderner DevSecOps-Prozesse etablieren möchten. Cloud-Service-Modell für zentrale Sicherheitsverwaltung Bei dieser Variante werden zentrale Funktionen als Cloud Service bereitgestellt. Unternehmen können dadurch Sicherheitsinformationen, Richtlinien und relevante Ereignisse über eine zentrale Plattform auswerten, ohne die komplette Managementebene vollständig selbst betreiben zu müssen. Die zu schützenden Kubernetes- oder OpenShift-Cluster werden als gesicherte Cluster angebunden und können anschließend in die übergreifende Sicherheitsbetrachtung einbezogen werden. Das Cloud-Service-Modell ist besonders interessant für Unternehmen, die den Verwaltungsaufwand reduzieren und gleichzeitig eine klare Übersicht über Sicherheitsrisiken in Container-Umgebungen erhalten möchten. So lassen sich Workloads, Images, Richtlinienverstöße und potenzielle Schwachstellen strukturierter prüfen und besser zwischen Entwicklung, Betrieb und IT-Sicherheit abstimmen. Sicherheit entlang des gesamten Container-Lebenszyklus Red Hat Advanced Cluster Security Cloud Service unterstützt Unternehmen dabei, Sicherheitsanforderungen nicht erst im laufenden Betrieb zu betrachten. Stattdessen können Prüfungen und Sicherheitsrichtlinien über mehrere Phasen des Anwendungslebenszyklus hinweg berücksichtigt werden: Build-Phase: Container-Images und Entwicklungsprozesse können frühzeitig in die Sicherheitsprüfung einbezogen werden, um bekannte Risiken und Schwachstellen schneller sichtbar zu machen. Deployment-Phase: Sicherheitsrichtlinien können helfen, riskante Konfigurationen oder nicht gewünschte Workloads vor der Bereitstellung besser zu erkennen und zu kontrollieren. Runtime-Phase: Im laufenden Betrieb unterstützt die Lösung die Überwachung sicherheitsrelevanter Aktivitäten, damit Teams auffällige Vorgänge besser nachvollziehen und bewerten können. Subskriptionsumfang: 2 Cores oder 4 vCPUs Die Variante „2 Cores or 4 vCPUs“ beschreibt den lizenzierten Nutzungsumfang dieser Red Hat Subskription. Sie eignet sich für Unternehmen, die den Einstieg oder eine gezielte Erweiterung ihrer Kubernetes-Sicherheitsstrategie anhand klar definierter Rechenressourcen planen möchten. Die genaue Nutzung erfolgt gemäß dem jeweiligen Red Hat Subskriptionsmodell und dem vereinbarten Lizenzumfang. Durch die ressourcenbasierte Betrachtung können Unternehmen ihre Container-Sicherheitslösung besser an vorhandene Cluster- und Workload-Strukturen anpassen. Besonders in wachsenden Kubernetes-Umgebungen ist ein nachvollziehbarer Subskriptionsumfang wichtig, um Planung, Kostenkontrolle und Sicherheitsanforderungen sauber miteinander zu verbinden. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Unterstützt die strukturierte Absicherung von Kubernetes- und OpenShift-Workloads in modernen Container-Umgebungen. Cloud-Service-Modell Zentrale Sicherheitsfunktionen werden als Cloud Service genutzt, um Verwaltungsaufwand zu reduzieren und Transparenz zu erhöhen. Mehr Transparenz Hilft Teams dabei, Schwachstellen, Richtlinienverstöße und sicherheitsrelevante Ereignisse zentraler nachzuvollziehen. 2 Cores oder 4 vCPUs Die Subskriptionsvariante beschreibt einen klar abgegrenzten Nutzungsumfang für passende Kubernetes-Sicherheitsanforderungen. Typische Einsatzbereiche Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine geeignete Lösung für Unternehmen, die Kubernetes- oder OpenShift-Umgebungen sicherer betreiben, Sicherheitsrichtlinien zentraler verwalten und Container-Workloa...785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ritzenhoff & Breker, Geschirrset, Frühstücks- & Brunch Service JasperRitzenhoff & Breker Jasper Frühstücks- und Brunchservice in Mint und Taupe, 20 Teile. Der formale Purismus von Jasper wird elegant durch seine zarte Textur und Farbgestaltung ergänzt. Die Innenseiten und Oberflächen der Geschirrteile sind mit einer glänzenden Glasur versehen, während die Aussenseiten und Unterseiten eine einzigartige matte Glasur aufweisen. Diese Kombination, mit ihrem subtilen Glanz und dem warmen, sanften Griff, prägt das unverwechselbare Aussehen und Gefühl von Jasper. Das Frühstücksset umfasst: - 4 Frühstücksteller - 4 Kaffeetassen - 4 Untertassen - 4 Eierbecher - 4 Müslischalen Produktdetails: Frühstücksteller: - Durchmesser: ca. 19,0 cm - Höhe: ca. 2,0 cm Kaffeetasse: - Durchmesser: ca. 8,0 cm - Höhe: ca. 7,0 cm - Volumen: ca. 240 ml Untertasse: - Durchmesser: ca. 15,0 cm - Höhe: ca. 2,0 cm Eierbecher: - Durchmesser: ca. 12,0 cm - Höhe: ca. 2,5 cm Müslischale: - Durchmesser: ca. 14,0 cm - Höhe: ca. 5,0 cm - Volumen: ca. 500 ml Eigenschaften: spülmaschinenfest Farben: Mint und Taupe Lieferumfang: 4 Frühstücksteller, 4 Kaffeetassen, 4 Untertassen, 4 Eierbecher, 4 Müslischalen.123,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security Cloud Service for Bare Metal (1-2 Sockets)Red Hat Advanced Cluster Security Cloud Service for Bare Metal – Kubernetes-Sicherheit für physische Infrastruktur Red Hat Advanced Cluster Security Cloud Service for Bare Metal ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen auf physischen Servern strukturierter absichern, überwachen und kontrollieren möchten. Wenn Sie dieses Produkt über unsere Plattform kaufen , erwerben Sie eine offizielle Red Hat Subskription für Kubernetes-Sicherheit auf dedizierten Bare-Metal-Infrastrukturen. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis richtet sich nach dem gewählten Subskriptions- und Lizenzumfang Ihrer Hardware-Umgebung. Die Lösung richtet sich an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen direkt auf physischen Unternehmensumgebungen einsetzen. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine Kubernetes-native Sicherheitslösung, die Sicherheitskontrollen entlang von Build-, Deployment- und Runtime-Prozessen unterstützt. Dadurch eignet sich die Lösung besonders für Organisationen, die Container-Workloads auf Bare-Metal-Systemen strukturierter absichern und Sicherheitsrisiken in Kubernetes-Umgebungen besser nachvollziehen möchten. Cloud-Service-Modell für reduzierten Verwaltungsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen Managementfunktionen als von Red Hat bereitgestellten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben auf Ihrer physischen Infrastruktur in Ihrer eigenen Kundenumgebung und werden als sogenannte Secured Clusters angebunden. Dadurch profitieren Unternehmen von zentraler Transparenz und Governance mit einem reduzierten Aufwand für die zentrale RHACS-Verwaltung, ohne die komplette Managementumgebung vollständig selbst betreiben zu müssen. Schutz über den gesamten Anwendungslebenszyklus Die Sicherheitsfunktionen der Plattform unterstützen verschiedene Phasen des modernen Anwendungslebenszyklus auf Ihren Bare-Metal-Knoten: Build-Phase: Sicherheitsprüfungen und Schwachstellenanalysen (Vulnerability Management) von Container-Images in Entwicklungs- und Build-Prozessen, um Risiken früher sichtbar zu machen. Deployment-Phase: Proaktive Richtlinienkontrolle und Einlasssteuerung (Admission Control). Fehlkonfigurationen können so vor der Ausführung eines Workloads überprüft und reguliert werden. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Analyse sicherheitsrelevanter Aktivitäten im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container können dadurch besser erkannt, bewertet und bearbeitet werden. Hardwarenahe Lizenzierung für 1–2 Sockets Die Variante „Bare Metal“ ist gezielt auf physische Serverumgebungen ausgerichtet. Die Lizenzierungseinheit „1–2 Sockets“ beschreibt den zugrunde liegenden Nutzungsumfang der Subskription und eignet sich für Unternehmen, die ihre Kubernetes-Sicherheit anhand ihrer physischen Server- und Prozessor-Infrastruktur planen möchten. Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies bietet flexiblen Zugriff auf Updates und Produktressourcen sowie Support gemäß Red Hat Subskriptionsmodell. Unternehmen erhalten damit eine verlässliche Grundlage, um Sicherheitsrichtlinien, Schwachstellenmanagement und DevSecOps-Prozesse in Kubernetes- oder OpenShift-Umgebungen strukturierter zu organisieren. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Integration in Kubernetes- und OpenShift-Infrastrukturen zur strukturierten Absicherung von Container-Workloads. Cloud-Service-Modell Zentrale RHACS-Funktionen werden als von Red Hat bereitgestellter Cloud Service genutzt, während die Secured Clusters lokal verbleiben. Optimiert für Bare Metal Ausgerichtet auf Organisationen, die Container-Cluster direkt auf physischer Infrastruktur ohne Virtualisierungsschicht betreiben. 1–2-Socket-Lizenzierung Die Subskriptions-Variante beschreibt den lizenzierten Nutzungsumfang für passende physische Server-Sockets. Typische Einsatzbereiche Red Hat Advanced Cluster Security Cloud Service for Bare Metal ist eine geeignete Lösung für Unternehmen, die Kubernetes- oder OpenShift-Cluster auf physischer Infrastruktur betreiben. Die Plattform ist eine passende Wahl, um Sicherheitsrisiken transparenter zu machen, Richtlinien zentraler anzuwenden, Compliance-Anforderungen zu erfüllen und den Schutz dezentraler oder rechenzentrumsbasierter Bare-Metal-Workloads über einen Red Hat Cloud Service strukturierter zu organisieren.7779,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bookworm HatBookworm Hat , Bookworm cap Bookworm cap Product Details 100% cotton corduroy baseball cap Adjustable brass metal buckle closure Color: burgundy Illustrated by Holly Maguire , > , Erscheinungsjahr: 20240124, Produktform: NonBook, Redaktion: Out Of Print, Keyword: cookbooks;cooking;cookbook;food;crafts;how to;recipes;craft;entertaining;baking;fashion;hobbies;health;wedding;diy;tea;gifts for women;self help;culinary;cook;college student gifts;beauty;cocktails;art;dogs;cats;knitting;style;dessert;crochet;cookies;mixology;gifts for men;photography;holiday;party;homemade;gifts for her;cozy mystery;nutrition;chocolate;diet;family meals;pets;candy;guide;mystery;parenting;animals;gag gift;desserts;family;gifts for mom;writing;bake;simple;wellness;comedy;cozy, Fachschema: Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, Fachkategorie: Schreibwaren (bedruckt), UNSPSC: 65050030, Warenverzeichnis für die Außenhandelsstatistik: 65050030, Sender’s product category: NONBO, Verlag: Random House LLC US, Verlag: Random House LLC US, Produktverfügbarkeit: 04, Länge: 240, Breite: 233, Höhe: 45, Gewicht: 86, Produktform: NonBook, Genre: Importe, Genre: Importe,26,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist Spyder Python?
Spyder ist eine integrierte Entwicklungsumgebung (IDE) für die Programmiersprache Python. Es bietet Funktionen wie Code-Editor, interaktive Konsole, Variableninspektor und Debugger, die die Entwicklung von Python-Programmen erleichtern. Spyder ist besonders beliebt bei Datenwissenschaftlern und Forschern, da es spezielle Tools für die Datenanalyse und Visualisierung bietet. Es ist eine Open-Source-Software und kann kostenlos heruntergeladen und verwendet werden. **
-
Welche Vorteile bietet ein Cloud-Service im Vergleich zu herkömmlichen Speicherlösungen? Wie sicher sind meine Daten in einem Cloud-Service?
Cloud-Services bieten Skalierbarkeit, Flexibilität und Kosteneffizienz im Vergleich zu herkömmlichen Speicherlösungen. Die Sicherheit der Daten in einem Cloud-Service hängt von der jeweiligen Anbieter ab, der in der Regel jedoch strenge Sicherheitsmaßnahmen und Verschlüsselungstechnologien einsetzt, um die Daten zu schützen. Es ist ratsam, sich über die Sicherheitsrichtlinien des Anbieters zu informieren und gegebenenfalls zusätzliche Sicherheitsmaßnahmen zu ergreifen. **
-
Warum heißen Cabrios auch Spyder?
Der Begriff "Spyder" wird oft verwendet, um Cabrios zu beschreiben, die über ein abnehmbares Verdeck oder ein Verdeck mit einem Teil, das sich öffnen lässt, verfügen. Der Begriff stammt ursprünglich aus dem Motorsport und bezieht sich auf leichte, offene Rennwagen, die für ihre hohe Leistung und Wendigkeit bekannt sind. Der Begriff "Spyder" wird oft verwendet, um die sportliche und dynamische Natur von Cabrios zu betonen. **
-
Was kostet ein Can Am Spyder?
Ein Can Am Spyder ist ein dreirädriges Motorrad, das von der Firma Can-Am hergestellt wird. Der Preis für einen neuen Can Am Spyder kann je nach Modell und Ausstattung variieren. In der Regel liegen die Preise für einen neuen Can Am Spyder zwischen 15.000 und 25.000 Euro. Gebrauchte Modelle können je nach Zustand und Laufleistung günstiger sein. Es ist ratsam, sich bei einem autorisierten Händler über die genauen Preise und Optionen zu informieren. **


Welche Vorteile bietet ein Cloud-Service im Vergleich zu herkömmlichen Speichermöglichkeiten?
Cloud-Services bieten eine flexible Skalierbarkeit, sodass Speicherplatz bei Bedarf einfach erweitert werden kann. Zudem ermöglichen sie den Zugriff auf Daten von überall und jederzeit. Außerdem sind Cloud-Services in der Regel kostengünstiger, da keine physische Hardware angeschafft und gewartet werden muss. **
Wann kommt der 718 Spyder mit PDK?
Wann kommt der 718 Spyder mit PDK? Der 718 Spyder ist derzeit nur mit einem manuellen Getriebe erhältlich, was für viele Puristen ein wichtiger Aspekt ist. Es gibt jedoch Gerüchte, dass Porsche in Zukunft auch eine PDK-Version des 718 Spyder auf den Markt bringen könnte. Es ist jedoch noch unklar, wann genau diese Variante verfügbar sein wird. Porsche könnte sich möglicherweise dazu entscheiden, die PDK-Version des 718 Spyder als Sondermodell oder als Teil einer limitierten Auflage anzubieten. Es bleibt abzuwarten, ob und wann Porsche offizielle Informationen über die Einführung eines 718 Spyder mit PDK bekannt geben wird. **
Top-Angebote
Produkte zum Begriff Spyder-Cloud-Knit-Hat:
-
Spyder Cloud Knit Hat Headwear wintergreen (WNT) O/S 38E555308-WNT-O/SDer kuscheligste Winterbegleiter, der deinen Kopf warm hält. Die Wolkenstrickmütze besteht zu 100 % aus recycelten Polyestergarnen und ist somit schnelltrocknend und auch noch super stylisch. Produktdetails Features: 100% recyceltes Polyestergarn Umgeschlagene Manschette Materialien: 100% RECYCLED POLYESTER15,65 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs)Red Hat Advanced Cluster Security Cloud Service – Kubernetes-Sicherheit für moderne Container-Umgebungen Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine professionelle Subskriptionslösung für Unternehmen, die Kubernetes- und OpenShift-Umgebungen transparenter überwachen, Sicherheitsrisiken besser bewerten und containerisierte Anwendungen strukturierter absichern möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erwerben Sie eine offizielle Red Hat Subskription für den Einsatz moderner Kubernetes-Sicherheitsfunktionen in geschäftskritischen IT-Umgebungen. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Lösungen für Container-Plattformen, Cloud-Sicherheit oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Nutzungsdauer. Die Lösung richtet sich an IT-Sicherheitsabteilungen, DevOps-Teams, Plattformverantwortliche und Unternehmen, die containerisierte Anwendungen in Kubernetes-Umgebungen betreiben. Red Hat Advanced Cluster Security Cloud Service unterstützt dabei, Sicherheitskontrollen näher an Entwicklungs-, Bereitstellungs- und Betriebsprozesse heranzuführen. Dadurch eignet sich die Lösung besonders für Organisationen, die Container-Sicherheit nicht isoliert betrachten, sondern als festen Bestandteil moderner DevSecOps-Prozesse etablieren möchten. Cloud-Service-Modell für zentrale Sicherheitsverwaltung Bei dieser Variante werden zentrale Funktionen als Cloud Service bereitgestellt. Unternehmen können dadurch Sicherheitsinformationen, Richtlinien und relevante Ereignisse über eine zentrale Plattform auswerten, ohne die komplette Managementebene vollständig selbst betreiben zu müssen. Die zu schützenden Kubernetes- oder OpenShift-Cluster werden als gesicherte Cluster angebunden und können anschließend in die übergreifende Sicherheitsbetrachtung einbezogen werden. Das Cloud-Service-Modell ist besonders interessant für Unternehmen, die den Verwaltungsaufwand reduzieren und gleichzeitig eine klare Übersicht über Sicherheitsrisiken in Container-Umgebungen erhalten möchten. So lassen sich Workloads, Images, Richtlinienverstöße und potenzielle Schwachstellen strukturierter prüfen und besser zwischen Entwicklung, Betrieb und IT-Sicherheit abstimmen. Sicherheit entlang des gesamten Container-Lebenszyklus Red Hat Advanced Cluster Security Cloud Service unterstützt Unternehmen dabei, Sicherheitsanforderungen nicht erst im laufenden Betrieb zu betrachten. Stattdessen können Prüfungen und Sicherheitsrichtlinien über mehrere Phasen des Anwendungslebenszyklus hinweg berücksichtigt werden: Build-Phase: Container-Images und Entwicklungsprozesse können frühzeitig in die Sicherheitsprüfung einbezogen werden, um bekannte Risiken und Schwachstellen schneller sichtbar zu machen. Deployment-Phase: Sicherheitsrichtlinien können helfen, riskante Konfigurationen oder nicht gewünschte Workloads vor der Bereitstellung besser zu erkennen und zu kontrollieren. Runtime-Phase: Im laufenden Betrieb unterstützt die Lösung die Überwachung sicherheitsrelevanter Aktivitäten, damit Teams auffällige Vorgänge besser nachvollziehen und bewerten können. Subskriptionsumfang: 2 Cores oder 4 vCPUs Die Variante „2 Cores or 4 vCPUs“ beschreibt den lizenzierten Nutzungsumfang dieser Red Hat Subskription. Sie eignet sich für Unternehmen, die den Einstieg oder eine gezielte Erweiterung ihrer Kubernetes-Sicherheitsstrategie anhand klar definierter Rechenressourcen planen möchten. Die genaue Nutzung erfolgt gemäß dem jeweiligen Red Hat Subskriptionsmodell und dem vereinbarten Lizenzumfang. Durch die ressourcenbasierte Betrachtung können Unternehmen ihre Container-Sicherheitslösung besser an vorhandene Cluster- und Workload-Strukturen anpassen. Besonders in wachsenden Kubernetes-Umgebungen ist ein nachvollziehbarer Subskriptionsumfang wichtig, um Planung, Kostenkontrolle und Sicherheitsanforderungen sauber miteinander zu verbinden. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Unterstützt die strukturierte Absicherung von Kubernetes- und OpenShift-Workloads in modernen Container-Umgebungen. Cloud-Service-Modell Zentrale Sicherheitsfunktionen werden als Cloud Service genutzt, um Verwaltungsaufwand zu reduzieren und Transparenz zu erhöhen. Mehr Transparenz Hilft Teams dabei, Schwachstellen, Richtlinienverstöße und sicherheitsrelevante Ereignisse zentraler nachzuvollziehen. 2 Cores oder 4 vCPUs Die Subskriptionsvariante beschreibt einen klar abgegrenzten Nutzungsumfang für passende Kubernetes-Sicherheitsanforderungen. Typische Einsatzbereiche Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine geeignete Lösung für Unternehmen, die Kubernetes- oder OpenShift-Umgebungen sicherer betreiben, Sicherheitsrichtlinien zentraler verwalten und Container-Workloa...785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ritzenhoff & Breker, Geschirrset, Frühstücks- & Brunch Service JasperRitzenhoff & Breker Jasper Frühstücks- und Brunchservice in Mint und Taupe, 20 Teile. Der formale Purismus von Jasper wird elegant durch seine zarte Textur und Farbgestaltung ergänzt. Die Innenseiten und Oberflächen der Geschirrteile sind mit einer glänzenden Glasur versehen, während die Aussenseiten und Unterseiten eine einzigartige matte Glasur aufweisen. Diese Kombination, mit ihrem subtilen Glanz und dem warmen, sanften Griff, prägt das unverwechselbare Aussehen und Gefühl von Jasper. Das Frühstücksset umfasst: - 4 Frühstücksteller - 4 Kaffeetassen - 4 Untertassen - 4 Eierbecher - 4 Müslischalen Produktdetails: Frühstücksteller: - Durchmesser: ca. 19,0 cm - Höhe: ca. 2,0 cm Kaffeetasse: - Durchmesser: ca. 8,0 cm - Höhe: ca. 7,0 cm - Volumen: ca. 240 ml Untertasse: - Durchmesser: ca. 15,0 cm - Höhe: ca. 2,0 cm Eierbecher: - Durchmesser: ca. 12,0 cm - Höhe: ca. 2,5 cm Müslischale: - Durchmesser: ca. 14,0 cm - Höhe: ca. 5,0 cm - Volumen: ca. 500 ml Eigenschaften: spülmaschinenfest Farben: Mint und Taupe Lieferumfang: 4 Frühstücksteller, 4 Kaffeetassen, 4 Untertassen, 4 Eierbecher, 4 Müslischalen.123,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert der API-Cloud-Service?
Der API-Cloud-Service ermöglicht es Entwicklern, ihre Anwendungen mit externen APIs zu verbinden, um zusätzliche Funktionen und Daten zu nutzen. Die APIs werden in der Cloud gehostet und können über standardisierte Protokolle wie HTTP oder REST abgerufen werden. Entwickler können die APIs in ihre Anwendungen integrieren, indem sie die entsprechenden Endpunkte aufrufen und die erforderlichen Parameter übergeben. **
-
Welcher Cloud-Service ist am besten?
Es ist schwer zu sagen, welcher Cloud-Service der beste ist, da es auf die individuellen Bedürfnisse und Anforderungen des Nutzers ankommt. Einige der bekanntesten Cloud-Services sind Amazon Web Services (AWS), Microsoft Azure und Google Cloud Platform. Jeder dieser Anbieter hat seine eigenen Stärken und Schwächen, daher ist es wichtig, die spezifischen Funktionen und Preise zu vergleichen, um den besten Service für die jeweiligen Anforderungen zu finden. Letztendlich hängt die Wahl des besten Cloud-Services von den individuellen Bedürfnissen und Prioritäten ab. **
-
Was ist Spyder Python?
Spyder ist eine integrierte Entwicklungsumgebung (IDE) für die Programmiersprache Python. Es bietet Funktionen wie Code-Editor, interaktive Konsole, Variableninspektor und Debugger, die die Entwicklung von Python-Programmen erleichtern. Spyder ist besonders beliebt bei Datenwissenschaftlern und Forschern, da es spezielle Tools für die Datenanalyse und Visualisierung bietet. Es ist eine Open-Source-Software und kann kostenlos heruntergeladen und verwendet werden. **
-
Welche Vorteile bietet ein Cloud-Service im Vergleich zu herkömmlichen Speicherlösungen? Wie sicher sind meine Daten in einem Cloud-Service?
Cloud-Services bieten Skalierbarkeit, Flexibilität und Kosteneffizienz im Vergleich zu herkömmlichen Speicherlösungen. Die Sicherheit der Daten in einem Cloud-Service hängt von der jeweiligen Anbieter ab, der in der Regel jedoch strenge Sicherheitsmaßnahmen und Verschlüsselungstechnologien einsetzt, um die Daten zu schützen. Es ist ratsam, sich über die Sicherheitsrichtlinien des Anbieters zu informieren und gegebenenfalls zusätzliche Sicherheitsmaßnahmen zu ergreifen. **
Ähnliche Suchbegriffe für Spyder-Cloud-Knit-Hat
-
Red Hat Advanced Cluster Security Cloud Service for Bare Metal (1-2 Sockets)Red Hat Advanced Cluster Security Cloud Service for Bare Metal – Kubernetes-Sicherheit für physische Infrastruktur Red Hat Advanced Cluster Security Cloud Service for Bare Metal ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen auf physischen Servern strukturierter absichern, überwachen und kontrollieren möchten. Wenn Sie dieses Produkt über unsere Plattform kaufen , erwerben Sie eine offizielle Red Hat Subskription für Kubernetes-Sicherheit auf dedizierten Bare-Metal-Infrastrukturen. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis richtet sich nach dem gewählten Subskriptions- und Lizenzumfang Ihrer Hardware-Umgebung. Die Lösung richtet sich an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen direkt auf physischen Unternehmensumgebungen einsetzen. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine Kubernetes-native Sicherheitslösung, die Sicherheitskontrollen entlang von Build-, Deployment- und Runtime-Prozessen unterstützt. Dadurch eignet sich die Lösung besonders für Organisationen, die Container-Workloads auf Bare-Metal-Systemen strukturierter absichern und Sicherheitsrisiken in Kubernetes-Umgebungen besser nachvollziehen möchten. Cloud-Service-Modell für reduzierten Verwaltungsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen Managementfunktionen als von Red Hat bereitgestellten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben auf Ihrer physischen Infrastruktur in Ihrer eigenen Kundenumgebung und werden als sogenannte Secured Clusters angebunden. Dadurch profitieren Unternehmen von zentraler Transparenz und Governance mit einem reduzierten Aufwand für die zentrale RHACS-Verwaltung, ohne die komplette Managementumgebung vollständig selbst betreiben zu müssen. Schutz über den gesamten Anwendungslebenszyklus Die Sicherheitsfunktionen der Plattform unterstützen verschiedene Phasen des modernen Anwendungslebenszyklus auf Ihren Bare-Metal-Knoten: Build-Phase: Sicherheitsprüfungen und Schwachstellenanalysen (Vulnerability Management) von Container-Images in Entwicklungs- und Build-Prozessen, um Risiken früher sichtbar zu machen. Deployment-Phase: Proaktive Richtlinienkontrolle und Einlasssteuerung (Admission Control). Fehlkonfigurationen können so vor der Ausführung eines Workloads überprüft und reguliert werden. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Analyse sicherheitsrelevanter Aktivitäten im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container können dadurch besser erkannt, bewertet und bearbeitet werden. Hardwarenahe Lizenzierung für 1–2 Sockets Die Variante „Bare Metal“ ist gezielt auf physische Serverumgebungen ausgerichtet. Die Lizenzierungseinheit „1–2 Sockets“ beschreibt den zugrunde liegenden Nutzungsumfang der Subskription und eignet sich für Unternehmen, die ihre Kubernetes-Sicherheit anhand ihrer physischen Server- und Prozessor-Infrastruktur planen möchten. Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies bietet flexiblen Zugriff auf Updates und Produktressourcen sowie Support gemäß Red Hat Subskriptionsmodell. Unternehmen erhalten damit eine verlässliche Grundlage, um Sicherheitsrichtlinien, Schwachstellenmanagement und DevSecOps-Prozesse in Kubernetes- oder OpenShift-Umgebungen strukturierter zu organisieren. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Integration in Kubernetes- und OpenShift-Infrastrukturen zur strukturierten Absicherung von Container-Workloads. Cloud-Service-Modell Zentrale RHACS-Funktionen werden als von Red Hat bereitgestellter Cloud Service genutzt, während die Secured Clusters lokal verbleiben. Optimiert für Bare Metal Ausgerichtet auf Organisationen, die Container-Cluster direkt auf physischer Infrastruktur ohne Virtualisierungsschicht betreiben. 1–2-Socket-Lizenzierung Die Subskriptions-Variante beschreibt den lizenzierten Nutzungsumfang für passende physische Server-Sockets. Typische Einsatzbereiche Red Hat Advanced Cluster Security Cloud Service for Bare Metal ist eine geeignete Lösung für Unternehmen, die Kubernetes- oder OpenShift-Cluster auf physischer Infrastruktur betreiben. Die Plattform ist eine passende Wahl, um Sicherheitsrisiken transparenter zu machen, Richtlinien zentraler anzuwenden, Compliance-Anforderungen zu erfüllen und den Schutz dezentraler oder rechenzentrumsbasierter Bare-Metal-Workloads über einen Red Hat Cloud Service strukturierter zu organisieren.7779,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bookworm HatBookworm Hat , Bookworm cap Bookworm cap Product Details 100% cotton corduroy baseball cap Adjustable brass metal buckle closure Color: burgundy Illustrated by Holly Maguire , > , Erscheinungsjahr: 20240124, Produktform: NonBook, Redaktion: Out Of Print, Keyword: cookbooks;cooking;cookbook;food;crafts;how to;recipes;craft;entertaining;baking;fashion;hobbies;health;wedding;diy;tea;gifts for women;self help;culinary;cook;college student gifts;beauty;cocktails;art;dogs;cats;knitting;style;dessert;crochet;cookies;mixology;gifts for men;photography;holiday;party;homemade;gifts for her;cozy mystery;nutrition;chocolate;diet;family meals;pets;candy;guide;mystery;parenting;animals;gag gift;desserts;family;gifts for mom;writing;bake;simple;wellness;comedy;cozy, Fachschema: Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, Fachkategorie: Schreibwaren (bedruckt), UNSPSC: 65050030, Warenverzeichnis für die Außenhandelsstatistik: 65050030, Sender’s product category: NONBO, Verlag: Random House LLC US, Verlag: Random House LLC US, Produktverfügbarkeit: 04, Länge: 240, Breite: 233, Höhe: 45, Gewicht: 86, Produktform: NonBook, Genre: Importe, Genre: Importe,26,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Books HatBooks Hat , Books cap Books cap Product Details 100% cotton corduroy baseball cap Adjustable brass metal buckle closure Color: navy blue , > , Erscheinungsjahr: 20240131, Produktform: NonBook, Redaktion: Out Of Print, Keyword: cooking;cookbooks;fashion;cookbook;food;how to;self help;hobbies;recipes;crafts;health;craft;mixology;gifts for women;college student gifts;gifts for men;cocktails;entertaining;baking;business;diy;style;cocktail recipes;tea;beauty;wedding;wellness;culinary;gag gifts;hostess gifts;diet;gifts for her;white elephant gifts;nutrition;art;cocktail;guide;crochet;cook;gag gift;step by step;drinks;knitting;sewing;cocktail book;wine;fitness;christmas cookbook;trivia;self improvement;cleaning;money;dating, Fachschema: Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, UNSPSC: 65050030, Warenverzeichnis für die Außenhandelsstatistik: 65050030, Sender’s product category: NONBO, Länge: 241, Breite: 216, Höhe: 62, Gewicht: 84, Produktform: NonBook, Genre: Importe,26,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum heißen Cabrios auch Spyder?
Der Begriff "Spyder" wird oft verwendet, um Cabrios zu beschreiben, die über ein abnehmbares Verdeck oder ein Verdeck mit einem Teil, das sich öffnen lässt, verfügen. Der Begriff stammt ursprünglich aus dem Motorsport und bezieht sich auf leichte, offene Rennwagen, die für ihre hohe Leistung und Wendigkeit bekannt sind. Der Begriff "Spyder" wird oft verwendet, um die sportliche und dynamische Natur von Cabrios zu betonen. **
-
Was kostet ein Can Am Spyder?
Ein Can Am Spyder ist ein dreirädriges Motorrad, das von der Firma Can-Am hergestellt wird. Der Preis für einen neuen Can Am Spyder kann je nach Modell und Ausstattung variieren. In der Regel liegen die Preise für einen neuen Can Am Spyder zwischen 15.000 und 25.000 Euro. Gebrauchte Modelle können je nach Zustand und Laufleistung günstiger sein. Es ist ratsam, sich bei einem autorisierten Händler über die genauen Preise und Optionen zu informieren. **
-
Welche Vorteile bietet ein Cloud-Service im Vergleich zu herkömmlichen Speichermöglichkeiten?
Cloud-Services bieten eine flexible Skalierbarkeit, sodass Speicherplatz bei Bedarf einfach erweitert werden kann. Zudem ermöglichen sie den Zugriff auf Daten von überall und jederzeit. Außerdem sind Cloud-Services in der Regel kostengünstiger, da keine physische Hardware angeschafft und gewartet werden muss. **
-
Wann kommt der 718 Spyder mit PDK?
Wann kommt der 718 Spyder mit PDK? Der 718 Spyder ist derzeit nur mit einem manuellen Getriebe erhältlich, was für viele Puristen ein wichtiger Aspekt ist. Es gibt jedoch Gerüchte, dass Porsche in Zukunft auch eine PDK-Version des 718 Spyder auf den Markt bringen könnte. Es ist jedoch noch unklar, wann genau diese Variante verfügbar sein wird. Porsche könnte sich möglicherweise dazu entscheiden, die PDK-Version des 718 Spyder als Sondermodell oder als Teil einer limitierten Auflage anzubieten. Es bleibt abzuwarten, ob und wann Porsche offizielle Informationen über die Einführung eines 718 Spyder mit PDK bekannt geben wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.